تأسس أمن الهويات الرقمية لسنوات طويلة على فرضية واحدة: إذا تمكنت من التحكم في ما يمكن للهوية الوصول إليه، فإنك تتحكم بالضرورة في المخاطر التي تشكلها هذه الهوية. وبناءً على ذلك، استثمرت المؤسسات والشركات مبالغ طائلة في حوكمة منح الصلاحيات، وهندسة الامتيازات الأقل (Least Privilege)، والفصل بين الواجبات، والمراجعات الدورية. وكان الهدف وراء كل هذه الجهود هو أن الصلاحيات المحددة والمصاغة بشكل صحيح ستنتج هويات آمنة تلقائياً.
لكن هذا الوعد تبدد تماماً في البيئات السحابية الحديثة. فالصلاحيات تصف القدرة والإمكانية فقط، ولا تصف السلوك الفعلي. على سبيل المثال، يمكن لهوية تمتلك صلاحية قراءة قواعد البيانات واستخدام مفاتيح واجهة برمجة التطبيقات (API) أن تؤدي وظيفتها المعتادة، أو يمكنها في الوقت نفسه القيام بعمليات استطلاع وفحص خبيث عبر البنية التحتية للبيانات بالكامل. كلا النشاطين يستخدِم نفس الصلاحيات الممنوحة تماماً. الفارق الوحيد هنا يكمن في سياق التنفيذ، والأنماط السلوكية، والنية التشغيلية. هذه الاختلافات الدقيقة لا يمكن للسياسات الثابتة (Static Policies) رصدها لأنها تولد فقط في “وقت التنفيذ” (Runtime)، أي في الوقت الحقيقي الذي تتصرف فيه الهوية بالفعل. هذه الفجوة الواسعة بين ما تسمح به الصلاحيات وما يكشفه السلوك هي الثغرة المفضلة التي تنجح من خلالها الاختراقات الحديثة.
معضلة التوقيت في الهويات الرقمية
يواجه مسؤولو الأمن السيبراني اليوم مشكلة حرجة وهي أثر التوقيت على الهويات الرقمية. فالضوابط الدفاعية التقليدية تعمل في “وقت السياسة” (Policy-time) عند تحديد ومنح الصلاحيات. في المقابل، تحدث الهجمات السيبرانية في “وقت التنفيذ” (Runtime) عندما تبدأ الهويات في استخدام تلك الصلاحيات بشكل فعلي. لقد أمضت المؤسسات عقوداً في تحسين ضوابط وقت السياسة، بينما تجاهلت إلى حد كبير ما يحدث أثناء التنفيذ، وهذا الاختلال في التوازن بات يهدد أمنها بشكل مباشر.
وعند النظر إلى نماذج الأمان التقليدية، نجد أنها تعتمد على التحقق والصلاحية: مصادقة الهوية، ثم التحقق من صلاحياتها، ثم منحها حق الوصول. وبمجرد حصول الهوية على التصريح، فإنها تتصرف بحرية كاملة ضمن نطاق استحقاقاتها حتى تتغير الصلاحيات أو تنتهي صلاحية الجلسة. يفترض هذا النموذج خطأً أن الصلاحيات الصحيحة تؤدي دائماً إلى سلوك صحيح.
لكن البيئات الرقمية الحديثة حطمت هذه الفرضية بسبب التعقيد الهائل وتضاعف أعداد الهويات غير البشرية (Machine Identities). فاليوم، تفوق هويات الآلات والبرمجيات أعداد البشر بأضعاف مضاعفة. فحاوية برمجية واحدة (Container) تمتلك صلاحيات مسؤول السحابة (Cloud Admin) قد تستدعي آلاف الـ API خلال دورة حياتها القصيرة التي لا تتعدى ست ساعات. بعض هذه الاستدعاءات ينشئ بنية تحتية كما هو مخطط له، وبعضها الآخر قد يستعلم عن أدوار إدارة الهوية والوصول (IAM) بشكل مريب، أو يحاول الوصول عبر الحسابات المختلفة، أو يقرأ تكوينات من خدمات غير ذات صلة. والمثير للقلق أن كل هذه التحركات تقع تماماً ضمن الصلاحيات الممنوحة لها.
ولذلك، فإن التمييز بين العمل الشرعي وعمليات الاستطلاع التجسسية يتطلب فهماً عميقاً للأنماط التشغيلية الطبيعية لتلك الهويات الرقمية المحددة في ذلك الوقت، وهو أمر تعجز الصلاحيات الجامدة عن تقديمه بمفردها.
الهويات الرقمية القائمة على الذكاء الاصطناعي
إذا كانت هويات الآلات قد كشفت فجوة التنفيذ، فإن هويات الذكاء الاصطناعي (AI Identities) قد حوّلت هذه الفجوة إلى هاوية سحيقة لا يمكن جسرها بالوسائل التقليدية. فإن عملاء الذكاء الاصطناعي (AI Agents) لا يتبعون سيناريوهات ومخططات محددة مسبقاً، بل يتخذون قرارات سياقية، ويربطون استدعاءات الأدوات والبرمجيات ديناميكياً، ويتكيفون بناءً على النتائج المرحلية. هذه المرونة العالية هي ميزتهم الكبرى، لكنها في الوقت نفسه تجعلهم غير متوافقين نهائياً مع نماذج الأمان القائمة على الصلاحيات الثابتة فقط.
تأمل مثلاً عميل ذكاء اصطناعي مخصص لدعم العملاء، تم تزويده بصلاحيات قراءة سجلات المستخدمين، والوصول إلى تاريخ الدعم الفني، والاستعلام عن المنتجات، وتحديث قواعد بيانات الحلول. أثناء العمل، يقرر هذا العميل أن الطريقة المثلى لحل استفسار معقد هي مطابقة تاريخ الشراء عبر أنظمة متعددة، والتحقق من مستويات مخزون المستودعات، واسترداد شروط العقود من مستودعات المستندات. كل إجراء من هذه الإجراءات مسموح به بمفرده، لكن هذه التوليفة والترتيب لم يتوقعها أحد، ولم يتم توثيقها أو مراجعتها مسبقاً.
تقف الضوابط الأمنية التقليدية عاجزة أمام هذا السيناريو. فصلاحيات الهويات الرقيمة تمت صياغتها بشكل صحيح، وكل إجراء فردي يقع داخل الحدود المصرح بها، لكن النمط السلوكي جديد كلياً. وهنا نجد أن سؤالاً صعباً يطرح نفسه: هل هذا أسلوب متطور لحل المشكلات أم عملية استطلاع لخرائط بنية البيانات؟ لا يمكن الإجابة عن هذا السؤال من خلال مراقبة الإجراءات وحدها، بل تحتاج المؤسسة إلى معرفة ما يفعله هذا العميل عادةً، وما الذي حفز هذا الطلب، وهل يتماشى هذا النمط مع غرضه الموثق. في الواقع، فحص الصلاحيات التقليدي لا يجيب عن أي من هذه الأسئلة.
علاوة على ذلك، يضيف البعد الزمني تحدياً مركباً. إذ ينفذ عملاء الذكاء الاصطناعي القرارات بسرعات فائقة تقاس بالثواني. وبحلول الوقت الذي تكتشف فيه الفرق الأمنية السلوك الشاذ عبر الوسائل التقليدية، تكون الهجمات المدعومة بالذكاء الاصطناعي قد حققت أهدافها بالفعل، لتتحول التحقيقات اللاحقة إلى مجرد تشريح للجثة ومعرفة ما حدث، بدلاً من إنقاذ الموقف أثناء حدوثه.
إدارة مخاطر الهوية أثناء التنفيذ: فلسفة دفاعية جديدة
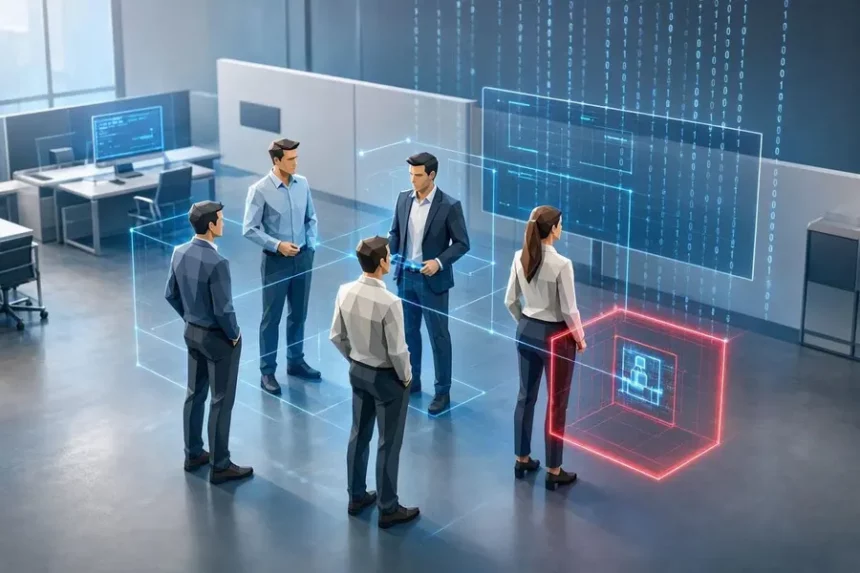
إن إدارة مخاطر الهويات الرقمية أثناء التنفيذ (Runtime Identity Risk Management) تنقل الحدود الأمنية من “مستوى الصلاحيات” إلى “مستوى السلوك”. ويتحول السؤال الجوهري من: “هل يُسمح لهذه الهوية بفعل هذا؟” إلى: “هل ينبغي لهذه الهوية أن تفعل هذا الآن بالنظر إلى غرضها وسجلها وسياقها الحالي؟“. ولا تقتصر هذه العملية على المراقبة التقليدية (Monitoring) التي تكتفي بتوليد تنبيهات يراجعها البشر لاحقاً، بل هي نظام يتخذ قرارات أمنية في الوقت الفعلي أثناء تصرف الهويات، مع استجابة آلية توقف الهجمات وهي في طور التنفيذ. ويعتمد هذا النموذج التشغيلي الفعال على ثلاثة مكونات أساسية:
الخطوط السلوكية الأساسية (Behavioral Baselines): تحدد الأنماط التشغيلية الطبيعية لكل هوية على حدة، وليس بناءً على دورها الوظيفي العام. فإذا كان هناك حساب خدمة (Service Account) يقوم بالمصادقة دائماً خلال ساعات العمل من مواقع ثابتة وبأنماط استدعاء متوقعة، ثم فجأة بدأ بالمصادقة من منطقة جغرافية جديدة وفي وقت غير معتاد وبأدوار متعددة، فإن المخاطر تزداد بشكل كبير رغم أن صلاحياته لم تتغير. وبدون السياق السلوكي، سيبدو النمطان متطابقين تماماً للنظام التقليدي.
التفويض الواعي بالسياق (Context-Aware Authorization): يقيم كل قرار وصول بناءً على السياق الفوري والمباشر، وليس الاستحقاقات الثابتة فقط. فاستخدام موظف الدعم لصلاحياته لقراءة بيانات العملاء الحساسة الساعة الثانية ظهراً أثناء معالجة تذكرة (Ticket) نشطة يعد سلوكاً طبيعياً. أما استخدام نفس الحساب للوصول إلى نفس البيانات الساعة الحادية عشرة ليلاً يوم السبت دون وجود تذكرة مفتوحة ومن موقع جغرافي غير مألوف، فهو مؤشر خطر واضح. بينما تخبرك الصلاحيات أن كلا الإجراءين مسموح بهما، فإن السياق يخبرك أيهما يمثل تهديداً.
الاحتواء الآلي (Automated Containment): يغلق الفجوة الزمنية التي يستغلها المهاجمون. فعندما ترصد أنظمة التنفيذ شذوذاً سلوكياً، لا يمكن لآليات الاستجابة انتظار التحقيق البشري. يجب أن تلغي السيناريوهات الآلية (Automated Playbooks) تنشيط الحسابات، والجلسات النشطة، وتعزل الموارد المستهدفة فوراً، مما يقلص نطاق الضرر إلى ثوانٍ معدودة بدلاً من ساعات أو أيام.
تظهر البيانات التشغيلية أن المؤسسات التي تبنت هذا النهج اكتشفت معلومات الحسابات المخترقة في (6) ساعات وهو زمن أقل بثلاثين مرة من الزمن المتوقع عادة، كما تراجعت الحوادث التي تتطلب إفصاحاً علنياً بنسبة تتراوح بين 60% و70%.
الهويات الرقمية – كلمة أخيرة
إن إدارة مخاطر الهوية أثناء التنفيذ لا تأتي لاستبدال الاستثمارات الأمنية الحالية، بل لتعزيزها وامتدادها. وللبدء في بناء هذه القدرة، يجب التركيز أولاً على الهويات التي تشكل مخاطر كارثية في حال اختراقها، مثل مسؤولي المنصات السحابية، وحسابات خدمات قواعد البيانات التشغيلية، وعملاء الذكاء الاصطناعي ذوي الامتيازات العالية. كما يجب على المؤسسات مراقبة ثلاثة مقاييس رئيسة بدقة : الوقت المستغرق من ظهور الشذوذ إلى اكتشافه (ويجب أن يقاس بالدقائق)، والوقت من الاكتشاف إلى الاحتواء (ويجب أن يقاس بالثواني)، ومعدل الإيجابيات الكاذبة (False Positives) لضمان جدية التعامل مع كل تنبيه.
إن وقت التنفيذ هو الخط الأمامي الجديد للمواجهة الأمنية. والمؤسسات التي تستمر في التعامل مع المصادقة والتفويض كمشكلات يتم حلها في “وقت السياسة” فقط، بينما يعمل المهاجمون في “وقت التنفيذ”، هي في الواقع تحارب في معركة قديمة خسرتها بالفعل في الحاضر.